Vraag adviesgesprek aan

Windows Kernel Exploitation Framework

KEF is een offensieve Windows kernel-security tool van WebSec, gebouwd voor geautoriseerde red teams, overheidsinstanties, wetshandhaving, militaire cybereenheden en goedgekeurde operators. Het platform biedt kernel-mode toegang om EDR- en XDR-weerbaarheid te toetsen, detectiepijplijnen te testen en realistische kernel-level adversary simulations uit te voeren in verharde Windows-omgevingen.

decorative

Wat is het Kernel Exploitation Framework?

Het Kernel Exploitation Framework (KEF) is een gespecialiseerd offensive security platform van WebSec voor diepgaand Windows-beveiligingsonderzoek. Operators krijgen directe kernel-level zichtbaarheid en gerichte controle over processen, access tokens, beschermingsniveaus, callbacks, ETW-providers, WFP-callouts, minifilters en andere gevoelige Windows-mechanismen.

Waar conventionele offensive tools hoofdzakelijk in user mode draaien en snel worden gedetecteerd, opereert KEF direct in Windows kernel mode op ring0. Daardoor testen operators beveiligingscontroles binnen exact hetzelfde privilegedomein dat de Windows-kernel deelt met stuurprogramma's en toonaangevende EDR-, XDR-, antivirus- en telemetrie-agents.

WebSec bouwde KEF specifiek voor geautoriseerde red team-opdrachten, overheidsoperaties, wetshandhaving, militaire cyberteams, inlichtingendiensten, kwetsbaarheidsonderzoek en controlevalidatie. Het platform draait betrouwbaar in streng beveiligde Windows-omgevingen waar standaard user-mode tooling tegen restricties, actieve monitoring of directe blokkades aanloopt.

Voordelen van het WebSec Kernel Exploitation Framework

Kernel-Level Beveiligingstesten - Toets verharde Windows-systemen vanuit ring0 om controles te valideren die met gangbare user-mode software buiten beeld blijven.
Realistische Adversary Simulation - Simuleer geavanceerde Windows-aanvalstechnieken om de effectiviteit van EDR, XDR, SIEM-detecties en response-teams te meten.
Gecentraliseerde Operator Controle - Beheer processen, tokens, callbacks, telemetrie-providers, WFP-callouts en protectieniveaus overzichtelijk vanuit één console.
Detection Engineering Ondersteuning - Koppel getimestampte acties aan endpoint- en SIEM-logs om blinde vlekken op te sporen en defensieve detectieregels aan te scherpen.

Geavanceerd Windows Kernel Beveiligingsonderzoek

Moderne endpoint-beveiligingsproducten dwingen hun belangrijkste beschermingen af binnen de Windows-kernel. Omdat KEF op hetzelfde ring0-niveau opereert, beschikken operators over de nodige zichtbaarheid en functionaliteit om actieve kernel-callbacks, procesprotecties, access tokens, ETW-telemetriestromen, WFP-callouts, minifilters en onderliggende beveiligingsmechanismen te testen.

Directe Ring0-Toegang

Verkrijg gecontroleerde ring0-uitvoering vanuit gast- of laaggeprivilegieerde accounts en bevestig directe escalatie naar SYSTEM tijdens geautoriseerde operaties in verharde Windows-omgevingen.

Stille Initiële Toegang

KEF gebruikt een geluidsarme toegangswerkstroom waarmee red team-operators systemen betrouwbaar betreden terwijl ze moderne endpoint-sensoren en SIEM-monitoring testen.

Geavanceerde Kernel Operaties

Voer een breed spectrum aan geavanceerde kernel-taken uit rond procesmanipulatie, tokenbewerking, callback-beheer, telemetrie-audits, DLL-injectie en testen van verdedigingsmechanismen via één overzichtelijke operator-interface.

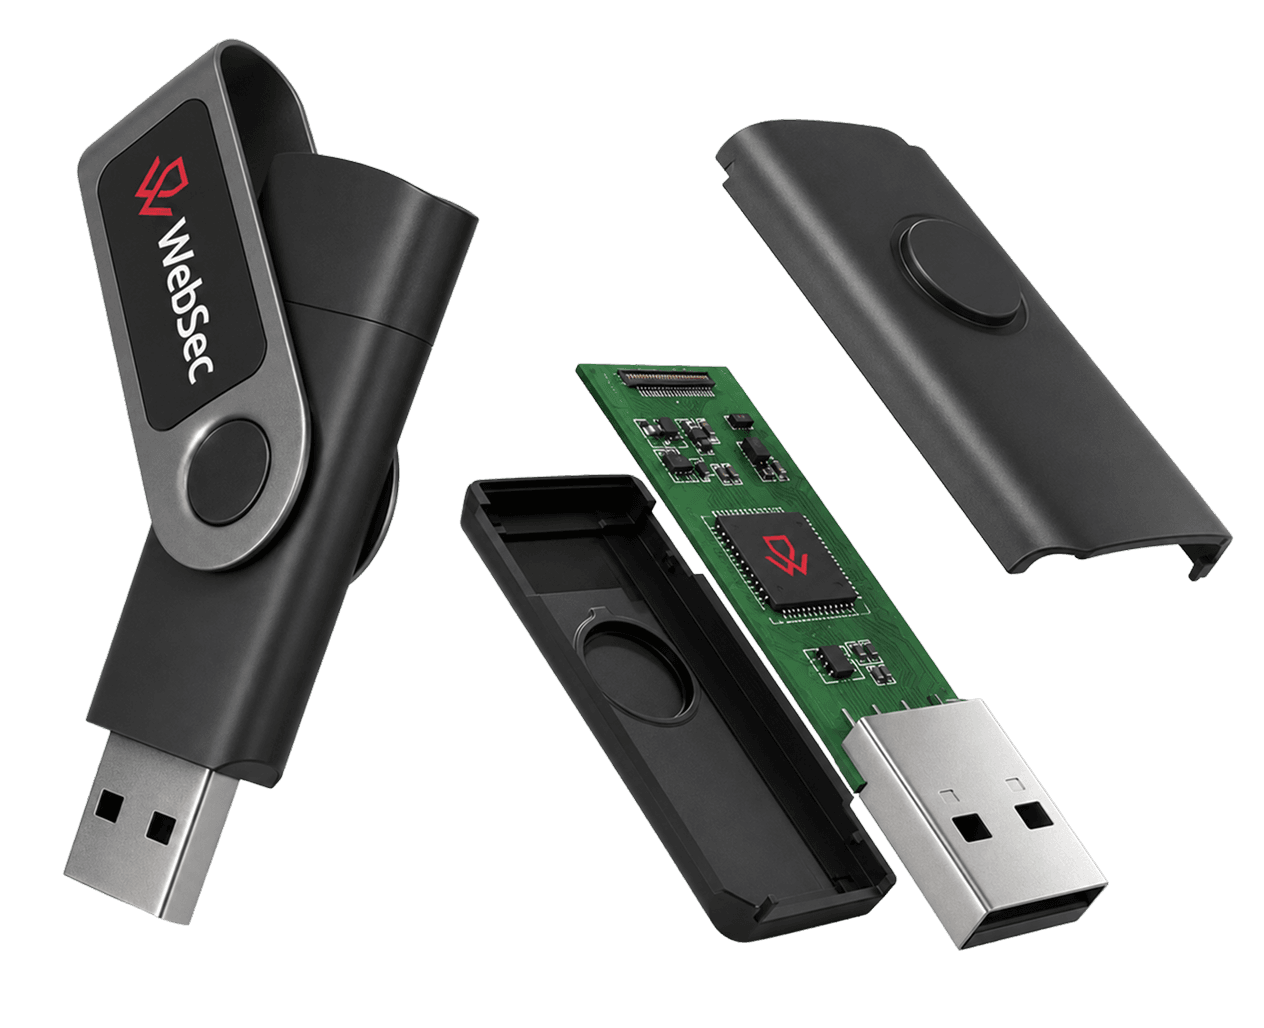
KEF Hardware Toegangsapparaat

Het draagbare KEF-hardwareapparaat biedt operators een veilige en gecontroleerde methode om het Kernel Exploitation Framework in te zetten op ondersteunde Windows-systemen.

Klantgestuurde Activatie

Het apparaat blijft vergrendeld totdat de operator een geldige sleutel invoert via de KEF Client Web Interface. Elke gegenereerde activatie ontgrendelt de hardware voor maximaal 24 uur.

Snelle Implementatie

Operators sluiten de hardware direct aan en initialiseren de software zonder ingewikkelde installatiestappen, ideaal voor tijdkritische assessments en red team-operaties.

Gebouwd voor Verharde Omgevingen

Ontwikkeld voor zwaar beveiligde Windows-doelen waar standaard user-mode software botst op restrictief beleid, actieve endpoint-agents of procesblokkades.

Moderne Windows Compatibiliteit

Werkt naadloos op actuele Windows-werkstations en servers, met getoetste ondersteuning voor Windows 10, Windows 11 en actuele Windows Server-versies.

Software Demo

<p>Operators onderzoeken kernel-callbacks, ETW-providers, WFP-callouts, proces-tokens en actieve beveiligingsinstellingen via de overzichtelijke GUI of de compacte TUI/CLI.</p>

Hoe het Kernel Exploitation Framework Werkt

Drie duidelijke stappen van gecontroleerde hardware-activatie tot geavanceerde Windows kernel-tests

Step #1

Activeer

Koppel het KEF-hardwareapparaat aan en voer de sleutel in die u via de KEF Client Web Interface aanmaakt. Elke gevalideerde activatie opent een geautoriseerd operationeel venster dat tot maximaal 24 uur geldig blijft.
Step #2

Initialiseer

KEF bouwt ring0-toegang op, laadt de benodigde stuurprogrammalaag en zet de testomgeving direct klaar op het doelsysteem.
Step #3

Opereer

Gebruik de GUI of TUI/CLI om goedgekeurde modules te draaien, gerichte acties uit te voeren, live outputs te analyseren en alle operatoractiviteit nauwkeurig te loggen voor rapportages en detection engineering.

Waarom Red Teams KEF Kiezen

Native Windows Kernel-Level Testen

Standaard offensive security tools draaien in user mode, waar endpoint-agents hun gedrag snel blokkeren of monitoren. KEF draait direct in kernel mode op ring0, op dezelfde laag waar Windows en geavanceerde EDR- en XDR-oplossingen hun callbacks registreren, telemetriefilters toepassen en beveiligingsregels daadwerkelijk handhaven.

Nauwkeurige en Gecontroleerde Operaties

Operators richten zich heel gericht op afzonderlijke processen, callbacks, providers, callouts en minifilters, zonder afhankelijk te zijn van riskante of potentieel ontwrichtende systeembrede ingrepen.

Ontwikkeld door Offensive Security Specialisten

Onderzoekers en red teamers van WebSec bouwden KEF vanuit diepgaande kennis van Windows-internals. Elke module sluit aan bij concrete praktijkervaring uit offensieve simulaties, exploitatie-onderzoek en defensieve controlevalidaties.

Volledige Operator Logging

KEF legt operatorcommando's exact vast met betrouwbare tijdstempels. Red teams en detection engineers leggen zo een directe link tussen niet-gedetecteerde acties en systeemevenementen om nieuwe detectieregels voor ontbrekende dekking te bouwen.

Wie Kan het Kernel Exploitation Framework Gebruiken?

KEF is een strikt gecontroleerde offensive tool die uitsluitend wordt geleverd aan geverifieerde organisaties met een aantoonbaar wettelijk mandaat en een goedgekeurde gebruiksscope.

Overheidsbeveiligingsdiensten

Nationale veiligheidsopdrachten, audits van kritieke infrastructuur en gecontroleerde weerbaarheidstesten op zwaar beveiligde Windows-systemen.

Militaire Cybereenheden

Tactische systeemtoegang, geavanceerde cyberoperaties, intern onderzoek en validatie van defensieve paraatheid binnen geautoriseerde operationele kaders.

Wetshandhaving

Wettelijk gemandateerde technische interventies die betrouwbare kerneltoegang, procesinspectie en controleerbare operatoractiviteit vereisen.

Red Team Operators

Realistische adversary-simulatie om EDR- en XDR-oplossingen te testen, endpoint-hardening te verifiëren en response-capaciteiten van teams te evalueren.

Inlichtingenteams

Gespecialiseerde inlichtingenoperaties die afhankelijk zijn van gedetailleerde Windows-zichtbaarheid en fijnmazige interactie op kernel-niveau.

Windows Kernel Exploitation Framework Functionaliteiten

Zes kerncapaciteitsgebieden voor geavanceerd Windows offensive security onderzoek

Kernel Callback Manager

Inventariseer, inspecteer, verwijder selectief en herstel actieve kernel-callbacks en minifilters die toezien op processtarten, thread-creatie, image-loads, registerwijzigingen, objecttoegang en bestandssysteemactiviteit.

Beveiligingscontrole Testen

Evalueer de weerbaarheid van verdedigingsmechanismen door ETW TI, Core Isolation, HVCI, user-mode hooks, minifilters en gekozen kernel-callbacks individueel of in bulk te toetsen.

WFP Callout Inspector

Inventariseer, analyseer, demp en herstel Windows Filtering Platform-callouts met volledig inzicht in gekoppelde stuurprogramma's, functieadressen, operationele statussen en netwerkbeleid.

ETW Provider Controle

Doorzoek, controleer, deactiveer en herstel Event Tracing for Windows-providers, inclusief directe identificatie van actieve abonnees binnen EDR, XDR, antivirus en Windows-systeemonderdelen.

Proces- en Tokencontrole

Onderzoek actieve processen, bewerk of wissel access tokens, pas gebruikersrechten aan, wijzig integriteits- en PPL-niveaus, sluit processen geforceerd af en stuur procesuitvoering gecontroleerd aan.

Ring0 Privilege-escalatie

Verkrijg directe Windows kernel-mode capaciteiten vanuit gast- of laaggeprivilegieerde accounts en valideer escalatie naar SYSTEM zonder afhankelijk te zijn van publieke exploits of kwetsbare stuurprogramma's van derden.

Windows Kernel Exploitation Framework FAQ's

decorative image about frequently asked questions

Klaar om met Websec te werken? Nu Aanvragen

Klaar om uw cyberbeveiliging te verbeteren met WebSec? Zet de eerste stap naar versterkte bescherming. Informeer nu en beveilig uw digitale activa met onze vertrouwde expertise.
Uw Informatie